
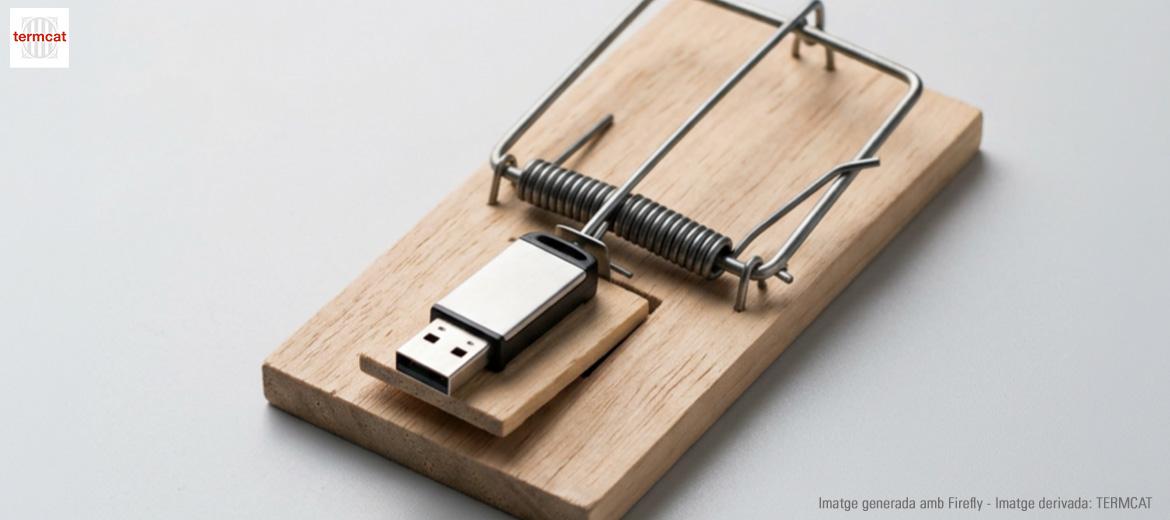
En ciberseguretat, no tots els atacs comencen amb un programa sofisticat o amb una vulnerabilitat informàtica. De vegades, n’hi ha prou d’oferir alguna cosa prou atractiva perquè sigui la mateixa víctima qui faci el primer pas. És el que passa en un atac amb esquer (en anglès, baiting), una tècnica d’enginyeria social en què un atacant utilitza un reclam per induir una persona a dur a terme una acció que compromet la seguretat d’un sistema.
L’esquer pot adoptar formes diverses: un arxiu que promet continguts interessants, una descàrrega gratuïta, un dispositiu USB deixat expressament en un lloc on algú el pugui trobar o qualsevol altre “ham” pensat per despertar la curiositat de la víctima. Quan la persona hi accedeix o l’utilitza, pot acabar instal·lant programari maliciós o facilitant dades confidencials.
La denominació catalana atac amb esquer és transparent perquè l’esquer, en sentit propi, és allò que es posa en un ham o en una trampa per atreure un animal; en aquest cas, però, allò que es vol «pescar» és una persona. La metàfora reprodueix la que ja trobem en la denominació anglesa baiting, formada a partir de bait ‘esquer’.
L’atac amb esquer té punts en comú amb altres tècniques d’enginyeria social, com la pesca (phishing), perquè totes dues exploten comportaments humans més que no pas vulnerabilitats estrictament tècniques.
Podeu consultar aquest i altres termes relacionats al portal Terminologia de les TIC.
